Киберугрозы в авиации России: уязвимости, атаки и экономические последствия
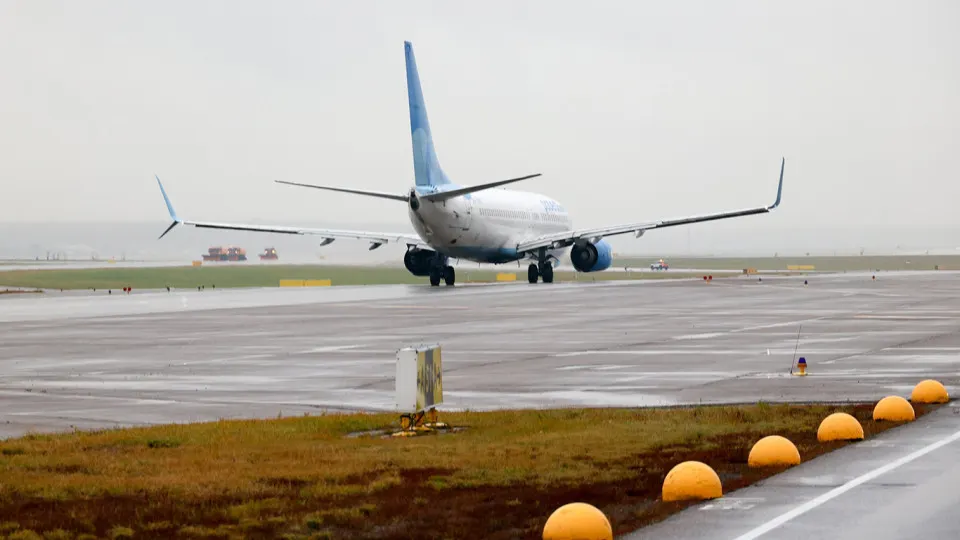
Эксперты кибербезопасности CICADA8 зафиксировали признаки высокоуровневых и критических уязвимостей в ИТ‑системах примерно 46% российских авиакомпаний и связанных предприятий. В исследовании анализировали более 300 организаций. Основные проблемы остаются прежними: использование уязвимых публичных IP‑адресов, слабая защита веб‑ресурсов и наличие известных в CVE уязвимостей.
Злоумышленники могут использовать подобные «дыры» для атак на устаревшие сервисы, создания поддельных сайтов от имени перевозчиков и получения доступа к корпоративным системам через украденные данные сотрудников и подрядчиков. Подобные кибератаки могут приводить к сбоям в обслуживании пассажиров и финансовым потерям.
Аналитики также указывают, что российские авиакомпании, аэропорты и другие участники рынка пользуются общими IT‑системами и задействуют одних и тех же подрядчиков. В результате атаки на одного поставщика могут повлиять сразу несколько организаций. Такая ситуация обусловлена слабым контролем публичных сервисов, задержками обновления систем и проблемами учёта цифровых активов.
Уровень киберзащиты российского авиасектора оценивается примерно в семь баллов из десяти и немного уступает остальному отечественному бизнесу. Доля компаний с оценкой от семи баллов в авиации ниже — около 52% против 65% в остальном экономическом секторе.
В июле 2025 года хакерские группы Silent Crow и «Киберпартизаны BY» заявили о взломе IT‑систем Аэрофлота, утверждая, что уничтожили тысячи серверов и рабочих станций и похитили более 20 терабайт корпоративных и персональных данных. В результате атак перевозчику пришлось отменить более сотни рейсов, что вызвало серьёзные перебои в работе аэропорта Шереметьево.
По оценкам аналитиков, совокупный ущерб крупнейшему перевозчику мог достигнуть около 50 миллионов долларов. Генпрокуратура РФ возбудила уголовное дело, а полное восстановление IT‑инфраструктуры заняло несколько месяцев. Злоумышленники утверждали, что длительное время находились в системах компании, используя устаревшие версии Windows, а руководство не меняло пароль с 2022 года.